
Il team di threat intelligence di Yoroi ha verificato il campione messo in offerta. Ci sarebbero gli indirizzi aziendali di impiegati operanti in Italia, Marocco, Spagna, Stati Uniti e di altri paesi. Il ceo Marco Ramilli: «Purtroppo il digitale che ci offre tante opportunità rende possibile anche a piccoli gruppi criminali di compromettere le difese di giganti industriali con poche decine di ore di lavoro».
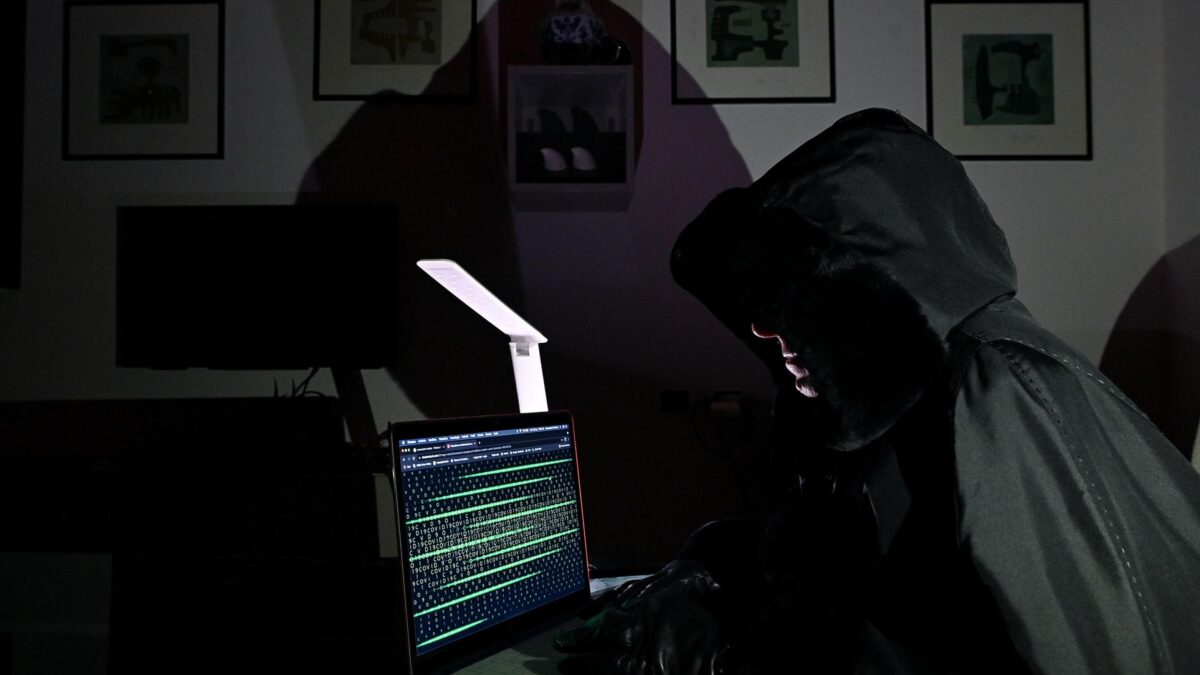
Migliaia di contatti telefonici e email, informazioni di aziende private e pubbliche italiane ed europee continuano a trovarsi in vendita nel darkweb. NetSec, operatore ciminale avrebbe messo in vendita nelle ultime ore 34.000 credenziali Ibm su un forum underground. Il team di threat intelligence di Yoroi ha verificato il campione messo in offerta e lo ha annunciato in una nota. Ci sarebbero gli indirizzi aziendali di impiegati operanti in Italia, Marocco, Spagna, Stati Uniti e di altri paesi. Il campione in vendita è composto sia da indirizzi email validi di impiegati della nota azienda multinazionale americana, che delle relative password in forma codificata. Seppure non siano disponibili in chiaro, il semplice possesso di queste password consente di effettuare una serie di attacchi sia diretti che mediati dall’ingegneria sociale.
NetSec, con una certa reputazione di affidabilità nell’underground criminale, offre anche 15.000 credenziali relative a impiegati Sap, una multinazionale europea leader nella produzione di software gestionale e soluzioni informatiche per le imprese. Secondo Marco Ramilli, ceo di Yoroi – Gruppo Tinexta, «purtroppo il digitale che ci offre tante opportunità rende possibile anche a piccoli gruppi criminali di compromettere le difese di giganti industriali con poche decine di ore di lavoro. Ora è necessario comprendere meglio l’importanza dei dati e la profondità dell’eventuale compromissione. Sap è presente su numerose organizzazioni a livello globale, è assolutamente necessario comprendere se e quali ricadute vi possono essere».
Le password offerte dal venditore sono in forma di hash. Un hash è una stringa alfanumerica generata a partire dalla password tramite particolari algoritmi crittografici che consentono di “offuscare” la password vera e propria e portarla ad una lunghezza uniforme, indipendentemente dalla dimensione del valore di partenza. Ma anche le password così codificate possono essere superate con specifiche tecniche di attacco e sfruttate per impersonificare specifiche utenze, e utilizzate da attori malevoli per eseguire codice o accessi abusivi a sistemi informativi. Minimizzare i tipi di logon per account privilegiati e prediligere metodi non interattivi per la gestione amministrativa degli host, hanno invece lo scopo di ridurre la presenza di hash salvati sulle macchine che potrebbero essere compromesse da un attaccante. In parallelo è opportuno assegnare agli amministratori solo i diritti che necessitano per il loro operato.
Inoltre, intercettare attività relative all’uso di tecniche di attacco specifiche o a tutte le azioni preventive che un attaccante compie per effettuarlo, può facilitare la localizzazione dell’attaccante e il conseguente contenimento dell’attacco. Il monitoraggio in tempo reale è una di quelle attività che svolge un Blue Team altamente specializzato pronto a registrare particolari anomalie rispetto al regolare funzionamento dei sistemi. Tutto questo perché, secondo Marco Ramilli «Non importa la dimensione dell’organizzazione, è ormai evidente che siamo tutti soggetti ad attacchi. Però sono accadimenti come questi che continuano a mostrarci quanto la sicurezza informatica sia un ciclo atto al continuo miglioramento. Non possiamo mai ritenerci completamente sicuri. Ma bisogna insistere con un continuo lavoro. attento e meticoloso, possibile con occhi vigili e tecnologie abilitanti».
Contenuto riservato agli abbonati
Prosegui con la lettura >
Contenuto riservato agli abbonati
Rinnova il tuo abbonamento per proseguire con la lettura >