
La sicurezza informatica è diventata una questione che riguarda l’intero sistema Paese. Per una piccola azienda i controlli essenziali possono costare fino a 35.000 euro l’anno, secondo uno studio Deloitte. Intanto il governo punta a rafforzare le capacità di difesa: il ministro della Difesa annuncia investimenti per oltre 6 miliardi nei prossimi anni e una nuova figura di specialista cybermilitare. Tajani assicura: «Non siamo stati colti di sorpresa».
La sicurezza informatica ha un prezzo, soprattutto per le piccole imprese
Difendersi dagli attacchi informatici non è soltanto una questione tecnologica. È anche un investimento economico che, per molte aziende, può diventare particolarmente impegnativo. A fotografare le dimensioni del problema è il rapporto di Deloitte «Quanto costa la cybersecurity a un’impresa italiana», secondo il quale una piccola impresa deve mettere in conto tra 15.000 e 35.000 euro all’anno per dotarsi dei controlli essenziali di sicurezza.
La cifra sale sensibilmente con le dimensioni dell’attività: per una media impresa il fabbisogno annuo stimato è compreso tra 95.000 e 210.000 euro, mentre per una grande azienda si arriva a una forbice tra 1 e 2,3 milioni. A queste somme bisogna aggiungere i costi iniziali per adeguare i sistemi e mettere in funzione le misure di protezione: tra 13.000 e 30.000 euro per una piccola impresa, tra 50.000 e 150.000 per una media e tra 500.000 e 2 milioni per una grande.
Si tratta di stime del fabbisogno necessario per garantire una protezione di base, non della fotografia delle spese effettivamente sostenute oggi dalle aziende italiane. Il divario emerge anche dal confronto con il mercato nazionale: secondo l’Osservatorio Cybersecurity & Data Protection del Politecnico di Milano, nel 2025 gli investimenti in sicurezza informatica di imprese e pubblica amministrazione hanno raggiunto complessivamente 2,78 miliardi di euro.
Un impegno che pesa soprattutto sulle realtà più piccole. Per queste ultime, i controlli essenziali possono assorbire circa il 18% della spesa informatica complessiva, contro il 16% delle medie imprese e il 10% delle grandi. E non è soltanto una questione di risorse economiche. Il 94% delle piccole e medie imprese considerate nel campione europeo citato da Deloitte incontra difficoltà nel reperire personale specializzato in sicurezza informatica.
Gli attacchi e la necessità di una difesa nazionale
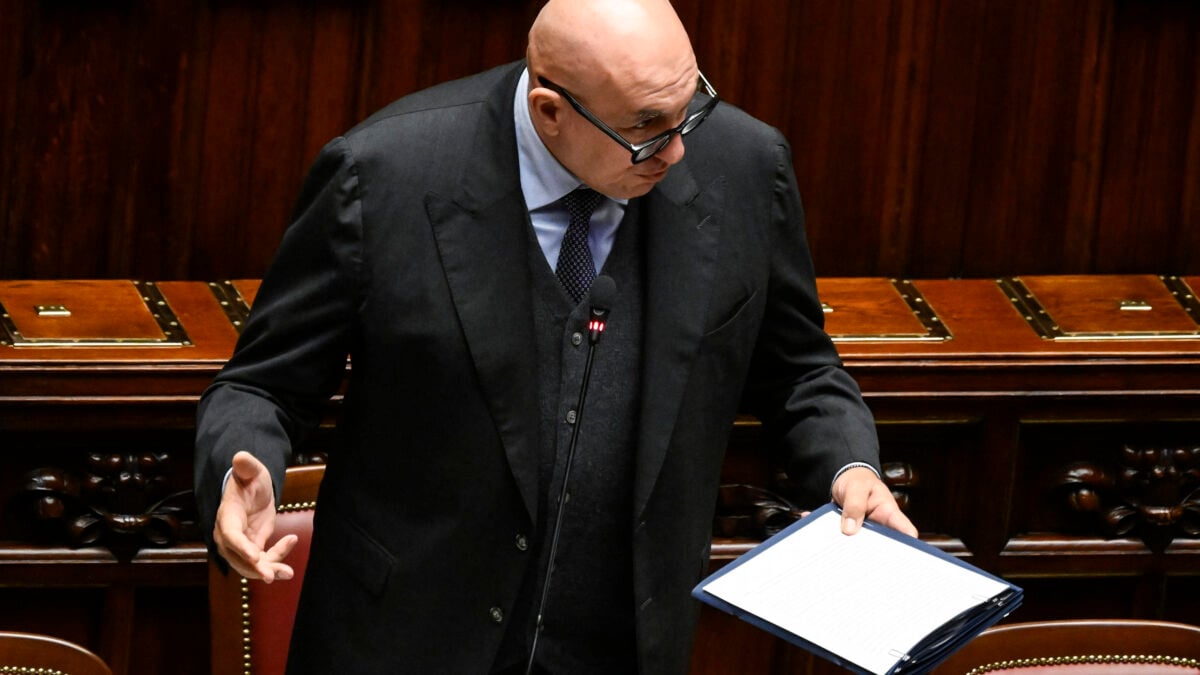
Il tema è tornato al centro del dibattito politico dopo i recenti episodi che hanno interessato il Paese, compresi i falsi allarmi bomba diffusi attraverso comunicazioni via email. Proprio su questi fatti è intervenuto alla Camera il ministro della Difesa, Guido Crosetto, nel corso dell’informativa urgente sulla guerra ibrida e cognitiva.
«La guerra cognitiva moltiplica effetti di altre azioni ostili, trasforma anche una email in strumento per destabilizzare un’intera società», ha spiegato il ministro. Gli episodi degli ultimi giorni, secondo Crosetto, hanno mostrato quanto possa essere sufficiente una comunicazione per provocare disagi e alimentare la paura, anche quando non esiste un pericolo concreto.
Da qui la necessità di rafforzare le capacità nazionali di risposta. I numeri illustrati dal titolare della Difesa indicano una crescita delle risorse programmate per contrastare le minacce ibride: dai 126 milioni del 2019 si è passati ai 557 milioni del 2025. Per il periodo 2026-2028 sono previsti quasi 2 miliardi, circa il 40% in più rispetto al triennio precedente.
«Nei prossimi anni sono destinati a questo settore oltre 6 miliardi, 7 se consideriamo anche la parte del programma Gcap, dedicata esclusivamente a queste tecnologie», ha precisato Crosetto. Nel Documento programmatico pluriennale della Difesa, la competizione nei domini cyber, cognitivo e ibrido viene indicata tra le tre direttrici strategiche, insieme alla difesa da missili e droni e al rafforzamento dell’industria.
Il ministro ha inoltre annunciato il rafforzamento dell’organizzazione militare in questo settore. Il disegno di legge sulle capacità di difesa nazionale, attualmente all’esame del Senato, prevede infatti l’introduzione della figura dello specialista cybermilitare, con un brevetto e un’indennità specifica, oltre alla creazione di un centro interforze dedicato all’addestramento contro le minacce ibride.
Tajani: «Non siamo stati colti di sorpresa»
Sulla situazione è intervenuto anche il ministro degli Esteri e vicepremier Antonio Tajani, che ha assicurato come le istituzioni stiano già lavorando per rafforzare i sistemi di protezione. «Non siamo stati colti di sorpresa», ha dichiarato durante un’intervista a Rai Radio Uno.
Il titolare della Farnesina ha ricordato, in particolare, la riorganizzazione della struttura di sicurezza del ministero, con l’istituzione di una Direzione generale dedicata e di una sala operativa attiva ventiquattro ore su ventiquattro. Un presidio che, secondo Tajani, serve a monitorare quanto accade e a contrastare eventuali azioni ostili nei confronti delle sedi diplomatiche italiane, degli istituti di cultura e dei consolati nel mondo.
Il ministro ha però invitato alla prudenza nell’individuazione dei responsabili degli attacchi informatici. Sulle incursioni rivendicate dagli hacker NoName, descritti come filorussi, non ci sono al momento elementi sufficienti per attribuire una responsabilità diretta a Mosca.
«Noi non abbiamo mai attaccato o detto che partivano dal Cremlino, dalla Federazione Russa», ha chiarito Tajani, ricordando che sono in corso le indagini della magistratura italiana e le attività di verifica dell’Agenzia per la Cybersicurezza Nazionale, insieme ai servizi di intelligence. L’Italia, ha aggiunto, è in contatto con altri Paesi europei per seguire l’evoluzione della situazione.
Il rischio, secondo il ministro, riguarda anche possibili tentativi di interferenza nei processi democratici europei. Tajani ha citato in particolare Francia, Spagna e Italia, indicando la possibilità che azioni ostili possano cercare di condizionare il voto e la libera scelta degli elettori.
Il costo della prevenzione e il sostegno alle aziende
Accanto al rafforzamento delle strutture pubbliche e militari, resta il problema della protezione delle imprese. Il rapporto Deloitte sottolinea che la sicurezza informatica non può essere considerata soltanto un adempimento burocratico. La capacità di difendere dati, proprietà intellettuale e continuità operativa incide anche sulla posizione di un’azienda nei confronti dei grandi clienti, dei fornitori e degli investitori.
Un incidente informatico, infatti, può provocare interruzioni dell’attività e perdite economiche superiori al costo degli interventi preventivi. Secondo il Global Future of Cyber Survey di Deloitte, condotto su oltre mille dirigenti in 43 Paesi, il 58% degli intervistati ha dichiarato che gli incidenti subiti hanno causato interruzioni operative ampie o molto ampie.
Per sostenere gli investimenti esistono alcuni strumenti agevolativi. Tra questi il voucher Cloud & Cybersecurity del ministero delle Imprese e del Made in Italy, destinato a piccole e medie imprese e lavoratori autonomi: prevede un contributo a fondo perduto pari al 50% delle spese ammissibili, fino a un massimo di 20.000 euro, per piani di investimento di almeno 4.000 euro. La dotazione complessiva è di 150 milioni, dei quali circa 71 riservati al Mezzogiorno. Le domande possono essere presentate dal 10 novembre 2026 al 20 gennaio 2027, salvo esaurimento anticipato delle risorse.
È previsto inoltre l’iperammortamento per determinati investimenti in beni materiali e immateriali 4.0, nuovi e interconnessi ai sistemi produttivi, secondo le condizioni stabilite dalla normativa. Non tutti i costi, tuttavia, rientrano nelle agevolazioni: i canoni dei servizi in abbonamento sono esclusi dall’iperammortamento. Per questi ultimi, il disegno di legge di bilancio 2027 prevede un credito d’imposta fino al 30% dei costi sostenuti nel triennio 2027-2029, con un limite di 30 milioni di euro all’anno.
La sfida, dunque, non riguarda soltanto le capacità di risposta dello Stato. La protezione delle reti e dei dati passa anche dalla possibilità, per le aziende, di sostenere economicamente gli interventi necessari e di trovare le competenze per realizzarli. Un problema che coinvolge tanto le grandi infrastrutture quanto le piccole attività, sempre più esposte alle conseguenze di un attacco informatico.
Contenuto riservato agli abbonati
Prosegui con la lettura >
Contenuto riservato agli abbonati
Rinnova il tuo abbonamento per proseguire con la lettura >