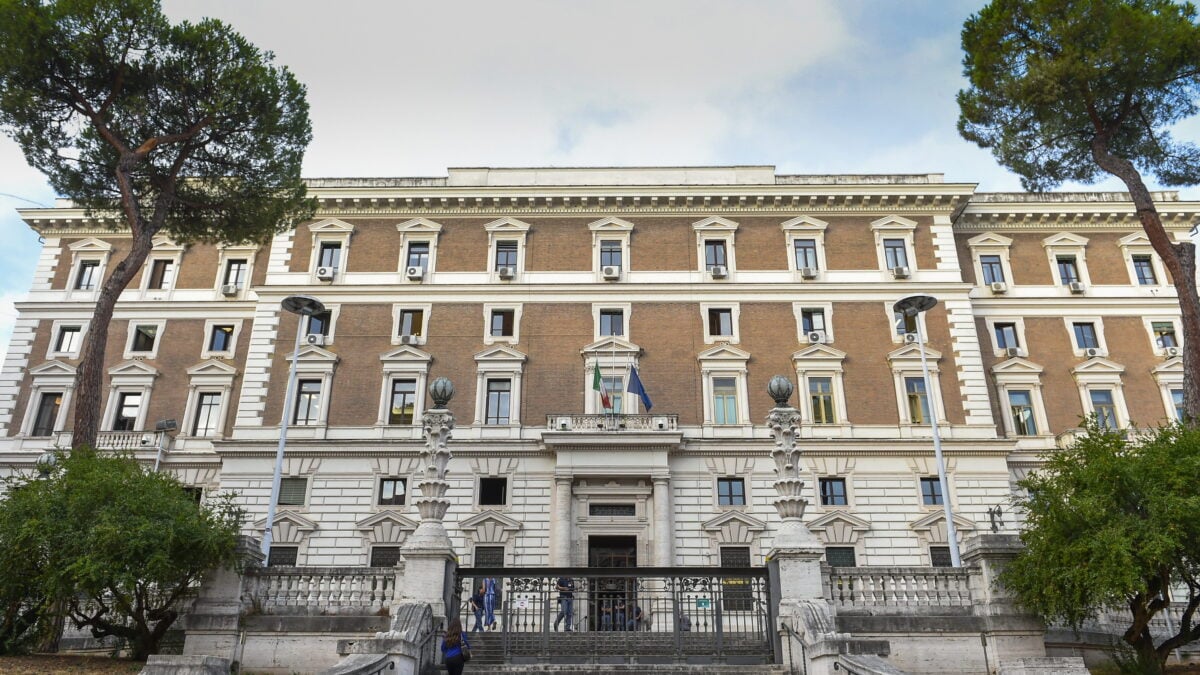

Rafforzare il monitoraggio dei sistemi informatici più vulnerabili per prevenire nuovi attacchi e contrastare la minaccia cyber. È questa la linea emersa dalla riunione del Comitato nazionale per l’ordine e la sicurezza pubblica, che si è svolta ieri al Viminale sotto la presidenza del ministro dell’Interno, Matteo Piantedosi, a cui hanno preso parte, oltre ai vertici dell’intelligence e delle forze di polizia, il capo di Stato maggiore della Difesa, il procuratore nazionale Antimafia e Antiterrorismo e i rappresentanti dell’Agenzia per la cybersicurezza nazionale, dopo gli attacchi cyber della scorsa settimana, che hanno coinvolto anche il ministro degli Esteri, Antonio Tajani, minacciato insieme alla sua famiglia da un gruppo di hacker.
Ma la linea comune emersa durante il Comitato è che è intenzione degli hacker destabilizzare e creare allarmi, che poi si rivelano infondati, incidendo sulla reputazione delle istituzioni. Una convinzione condivisa anche dal G7 di Parigi, che ha messo in agenda, su richiesta del ministro Tajani, la necessità di una risposta comune ai gravi episodi di guerra ibrida che hanno preso di mira l’Europa con l’obiettivo di creare panico.
Al centro del vertice al Viminale è stata messa la resilienza dei sistemi italiani, la continuità dei servizi e le modalità utilizzate nei recenti attacchi informatici per valutare ulteriori misure da mettere in campo, con l’obiettivo di rafforzare il livello di protezione delle pubbliche amministrazioni, delle infrastrutture critiche, delle imprese e dei cittadini.
La «strada» per affrontare solidamente questa guerra ibrida sarà il potenziamento del raccordo dell’attività info-investigativa già in atto tra forze di polizia, comparto dell’intelligence, enti ed agenzie attive nella cybersicurezza; maggiore scambio informativo con gli operatori pubblici e privati; investimenti per rafforzare la protezione dei sistemi e la capacità di risposta, volti a garantire sempre maggiori condizioni di sicurezza e ordine pubblico.
Mosca ironizza su Tajani, ma gli hacker ucraini sottraggono 11 milioni di certificati
E ieri, prima dell’avvio del vertice al Viminale, è arrivata la risposta della Russia alle parole del ministro Tajani durante il G7: «Non sappiamo se c’è il governo di Mosca dietro, non possiamo parlare di Russia. Sono però hacker filorussi per loro stessa ammissione».
Così l’ambasciata russa ha pubblicato un sarcastico post con un fumetto generato dall’Intelligenza artificiale che mostra un ragazzo russo, seduto al computer, che protegge con un ombrello un italiano, che sorseggia caffè sempre davanti al pc, da minacce informatiche.
E, lamentando la scarsa cooperazione internazionale, l’ambasciata scrive: «Vorremmo ricordare a tutti gli interessati che il Centro nazionale di coordinamento per gli incidenti informatici dei servizi di sicurezza della Federazione russa è sempre disponibile a collaborare costruttivamente con chiunque ne abbia bisogno».
Anche Mosca comunque ha i suoi problemi. Il gruppo hacker ucraino Silent crow e quello bielorusso Cyber partisans hanno sottratto oltre 11 milioni di certificati di morte dagli archivi di Rosstat, l’istituto pubblico di statistica russo.
Dai documenti emergerebbero 412.576 decessi collegati direttamente alla guerra in Ucraina. L’autenticità è stata confermata da Bloomberg e Guardian. Nel frattempo, con una nota, il ministro degli Esteri iraniano ha replicato alle accuse «infondate e unilaterali» arrivate da Parigi sui cyberattacchi alla rete dei supermercati: «Teheran condanna fermamente questa logora politica di muovere accuse contro la Repubblica islamica».
Piantedosi e Crosetto: «Non è un’emergenza». La guerra ibrida colpisce da anni
Le regole più stringenti concordate nell’incontro del Viminale fanno capire, come detto dal ministro Piantedosi, che «bisogna garantire la sicurezza di Pubblica amministrazione e infrastrutture, ma non siamo davanti un’emergenza», perché la guerra ibrida non è iniziata ora ma gli attacchi al nostro Paese ci sono da qualche anno, come ribadito dal ministro della Difesa, Guido Crosetto: «Devono cambiare gli Stati, non solo la Difesa. Chi colpisce un supermercato o un ospedale vuole colpire i cittadini. Da quattro anni dicevo che la parte cyber, anche se non si vedeva, era uno dei modi con cui si poteva formare la nazione. Poco per volta si stanno adeguando e lo stanno capendo tutti».
E ieri gli ha fatto eco il sottosegretario alla Difesa di Forza Italia, Giorgio Mulè: «Non siamo sotto attacco da adesso. Sono almeno cinque anni che siamo sotto attacco, solo che abbiamo fatto finta che non lo fossimo. Purtroppo si è sottovalutata quella che non era soltanto una minaccia, ma una realtà».
Per il presidente del Senato, Ignazio La Russa, «qualcuno fa finta di non capire che le risorse per il riarmo non sono destinate alle armi, come loro dicono, ma alla sicurezza e quindi anche a contrastare una guerra ibrida».
Nuove minacce a Tajani e allarme dell’Enisa: nel mirino potrebbero finire gli elettrodomestici
Mentre ieri sono stati colpiti da hackeraggio i frigoriferi di vari supermercati al centro di Napoli, nel pomeriggio sul profilo Telegram del gruppo di hacker filorussi «NoName» è comparsa una nuova minaccia per il ministro Tajani: «Chiunque si sia trovato, o si troverà, in questo “albo d’onore” deve accettare il fatto che prima o poi la “ricompensa” lo troverà. È solo questione di tempo».
Anche quest’ultima minaccia sarà vagliata dalla Procura di Roma, che sta indagando sulla diffusione nel Dark Web dei dati personali e sulle minacce rivolte a Tajani, al capo della polizia postale, Ivano Gabrielli e al procuratore di Roma, Francesco Lo Voi, mentre i pm di Milano indagano con l’Europol sul caso delle minacce via mail su falsi allarmi bomba sui voli.
Nel frattempo, Bruxelles lancia già il nuovo allarme: i prossimi attacchi riguarderanno gli elettromodestici. Parola di Juhan Lepassaar, direttore esecutivo dell’Agenzia di cybersicurezza dell’Ue, Enisa.
Contenuto riservato agli abbonati
Prosegui con la lettura >
Contenuto riservato agli abbonati
Rinnova il tuo abbonamento per proseguire con la lettura >